Artykuł sponsorowany
Kiedy lokalna konfiguracja przełącznika wystarcza, a kiedy sieć potrzebuje centralnego nadzoru
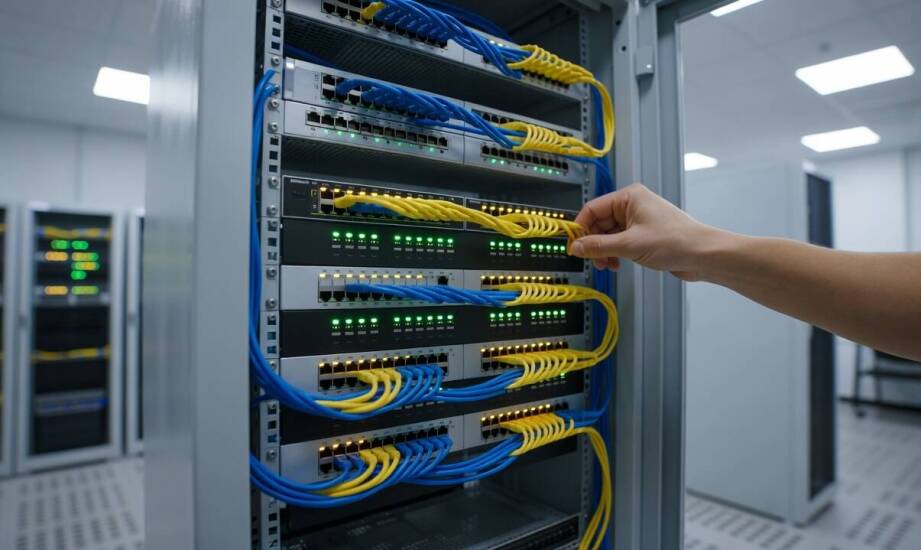
W środowisku sieciowym, w którym część przełączników działa w trybie lokalnym, a inne podlegają centralnemu sterownikowi, polityka bezpieczeństwa szybko traci spójność. Administrator musi wówczas ręcznie porównywać konfiguracje na wielu oddalonych od siebie urządzeniach. Taki model wydłuża czas wykrywania niezgodności oraz utrudnia rzetelną ocenę rzeczywistego stanu całej infrastruktury. Brak jednolitego podglądu sprawia, że proste zmiany uprawnień dla użytkowników końcowych wymagają uciążliwego logowania się do każdego węzła z osobna. Wraz ze wzrostem skali sieci i dodawaniem nowych segmentów rośnie prawdopodobieństwo błędów ludzkich. Pomyłki w ręcznym przepisywaniu komend prowadzą ostatecznie do przerw w dostępie do krytycznych zasobów firmowych.
Kiedy tryb lokalny wystarcza
Tryb sprzętowy pozbawiony zewnętrznego kontrolera sprawdza się w prostych oddziałach terenowych lub mocno odizolowanych małych sieciach. Dotyczy to głównie środowisk liczących zaledwie kilka przełączników oraz ograniczoną, stałą liczbę portów dostępowych. W takich obwarunkowaniach wystarczy bezpośrednia konfiguracja realizowana poprzez interfejs webowy lub konsolę wiersza poleceń danego urządzenia. Zespół techniczny nie odczuwa wówczas potrzeby tworzenia skomplikowanych szablonów z profilami dostępu. Odpada również konieczność automatyzacji procesów odpowiedzialnych za masowe wdrażanie zmian we flocie sprzętowej. Konfiguracja wirtualnych sieci LAN, portów dostępowych oraz podstawowych mechanizmów izolacji ruchu odbywa się całkowicie niezależnie dla każdej maszyny. Brak nadrzędnego menedżera nie generuje dodatkowych zależności serwerowych ani obciążeń licencyjnych budżetu IT. Utrzymanie takiej prostej infrastruktury wymaga znacznie mniejszego nakładu pracy na etapie projektowania logicznego układu połączeń. Lokalne zarządzanie sprawdza się świetnie wszędzie tam, gdzie fizyczna rotacja urządzeń jest marginalna, a firmowe polityki routingu rzadko ulegają jakimkolwiek modyfikacjom.
Jak centralny nadzór porządkuje architekturę sieci
Przejście na scentralizowany model dowodzenia infrastrukturą przynosi natychmiastowe efekty w większych wdrożeniach. Taka zmiana umożliwia spójne dystrybuowanie ustawień za pomocą gotowych szablonów konfiguracyjnych. Definicje przypisuje się do wielu urządzeń dostępowych jednocześnie, co całkowicie eliminuje błędy związane z pomyłkami przy adresacji. Dedykowany kontroler sprzętowy zapewnia analitykom pełny widok topologii całej sieci w warstwie drugiej i trzeciej. Zaimplementowane w nim mechanizmy realizują ciągłe sprawdzanie spójności polityk między węzłami. Gwarantują one także błyskawiczną reakcję systemu na fizyczne zmiany w układzie połączeń kablowych. Inżynier zyskuje wygodną możliwość ujednolicenia procesu masowej aktualizacji oprogramowania układowego dla całych grup przełączników.
W sieciach wielostykowych łączących sprzęt różnych producentów sytuacja analityczna staje się zdecydowanie bardziej wymagająca. Wykorzystując w jednym ekosystemie równolegle rozwiązania marek Cisco oraz Ubiquiti, trzeba zachować ogromną dyscyplinę przy przypisywaniu ról poszczególnym portom. Różne platformy stosują całkowicie odmienne konwencje wewnętrznych oznaczeń interfejsów agregujących i dostępowych. Taki stan rzeczy wymusza precyzyjne planowanie tagowania poszczególnych ramek na stykach infrastrukturalnych między vendorami. Dedykowany sterownik sprzętowy oferuje głęboki, ale zazwyczaj zamknięty w ramach jednego ekosystemu wgląd. Granica widoczności między kontrolerem a uniwersalnym monitoringiem zewnętrznym pozostaje więc niezwykle istotna z punktu widzenia utrzymania ciągłości pracy. Do skutecznego wykrywania błędów transmisyjnych przydatne staje się oprogramowanie opierające się na uniwersalnym protokole SNMP. Niezależne narzędzia systemowe klasy LibreNMS agregują liczniki błędów na interfejsach oraz statystyki ruchu w jednym widoku, wspierając sprzęt wielu różnych dostawców rynkowych.
Pracując w zintegrowanej konsoli, administrator dużo sprawniej wdraża jednolite reguły bezpieczeństwa dla całej posiadanej floty sprzętowej. Planując rozbudowę firmowej infrastruktury, działy IT analizują dostępność urządzeń i dopasowują modele do wymogów konkretnych projektów wdrożeniowych. Wspierająca takie procesy firma Pomerania Services Group udostępnia specjalistom bogaty katalog rozwiązań ułatwiających konstruowanie wysoce skalowalnych środowisk. Odpowiedni dobór technologii gwarantuje płynną wymianę danych między serwerownią a końcówkami klienckimi. Integracja nowych urządzeń staje się procesem wysoce powtarzalnym i odpornym na awarie. Wdrażając do firmowej sieci przełączniki fortiswitch, zespół inżynierów zyskuje pełną kontrolę nad egzekwowaniem protokołów autoryzacji z poziomu scentralizowanej bramy zarządzającej, niezależnie od fizycznej lokalizacji danego węzła.
W prostych instalacjach o ściśle jednorodnej strukturze sprzętowej ręczna konfiguracja nie stwarza bezpośredniego ryzyka w ujęciu operacyjnym. Taki zachowawczy wariant pozwala utrzymać niskie koszty wdrożenia i mocno redukuje poziom skomplikowania startowego całego systemu sieciowego. Obraz sytuacji ulega jednak całkowitemu odwróceniu, gdy liczba aktywnych punktów dostępowych zaczyna dynamicznie rosnąć z kwartału na kwartał. Pojawienie się w szafach rakowych przełączników pochodzących od różnych producentów zmusza działy IT do porzucenia dotychczasowych nawyków. Pilna konieczność błyskawicznego dystrybuowania zaostrzonych wymogów bezpieczeństwa sprawia, że pełna centralizacja nadzoru staje się absolutnym wymogiem technologicznym. Utrzymanie długoterminowego porządku architektonicznego wymaga wdrożenia profesjonalnych mechanizmów dających gwarancję bezwzględnej powtarzalności wszystkich procedur sieciowych.
Kategorie artykułów
Polecane artykuły
Jak forma zdalnego kontaktu z doradcą zmienia głębokość analizy podatkowej
Problem podatkowy dotyczący ulgi IP Box w branży technologicznej zazwyczaj przybiera zupełnie inną formę w zależności od wybranego kanału komunikacji. Krótka rozmowa telefoniczna nierzadko sprowadza się do szybkiego zapytania o stawkę oraz podstawowe warunki brzegowe. Ten sam problem opisany w wiado

Jak dopasować część zamienną do naczepy z ruchomą podłogą bez ryzyka przestoju
Awaria pojedynczego elementu napędu hydraulicznego w naczepie z ruchomą podłogą potrafi zatrzymać rozładunek i opóźnić dostawy całej floty o kilkadziesiąt godzin. Szybka identyfikacja problemu i trafny dobór części decydują o powrocie pojazdu na trasę. Proces ten wymaga znajomości specyfikacji techn